MCP, la prise USB-C de l'IA : 5 questions avant de brancher un agent sur vos outils
Équipe MagicMate · 17 octobre 2026 · 5 min de lecture
L’essentiel
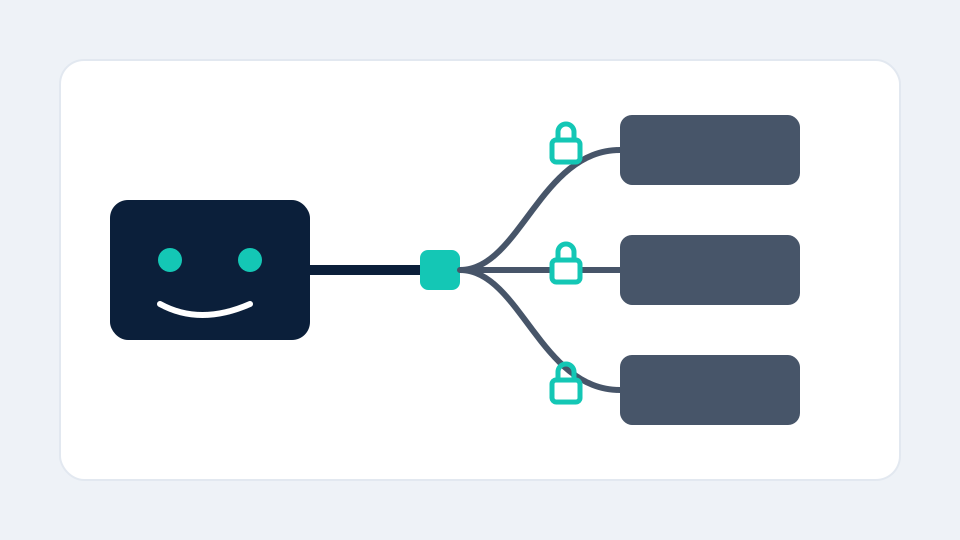
- MCP (Model Context Protocol) est un standard ouvert pour connecter une application d’IA à des données, des outils et des procédures. La documentation officielle l’assimile à un port USB-C : une prise commune plutôt qu’un câble différent par outil.
- Il ne rend pas un agent plus intelligent, il lui ouvre des portes. Le sujet pour un dirigeant n’est donc pas la technique, mais les droits qu’on accorde.
- Cinq questions à poser avant tout branchement : qui héberge le serveur, quels droits exacts, en lecture seule d’abord, quelles traces, comment on coupe l’accès.
- MCP n’est pas indispensable : pour une tâche précise et stable, un scénario classique reste plus simple et plus prévisible.
- Il ne change rien au RGPD : les données de vos clients restent soumises aux mêmes règles, que l’accès passe par MCP ou autrement.
Ce que MCP fait, sans jargon
Sans standard, relier un assistant IA à votre agenda, votre CRM et votre tableur demande trois développements différents, et il faut tout refaire si vous changez d’assistant. MCP propose une règle commune : l’outil expose ce qu’il sait faire dans un « serveur », l’assistant s’y connecte et peut lire des données ou déclencher des actions. La documentation officielle cite parmi les assistants compatibles Claude et ChatGPT, et des outils de développement comme Visual Studio Code ou Cursor.
Deux faits de contexte utiles. Le 9 décembre 2025, Anthropic a annoncé le don de MCP à l’Agentic AI Foundation, un fonds de la Linux Foundation cofondé avec Block et OpenAI, pour garder le protocole neutre et ouvert. Anthropic y compte plus de 10 000 serveurs MCP publics actifs : c’est un chiffre de l’éditeur à l’origine du protocole, à lire comme un ordre de grandeur de l’écosystème, pas comme un indicateur d’adoption en PME.
Votre agent peut alors ouvrir un dossier, lire un devis ou créer un ticket sans que personne ait codé chaque connexion. Le revers : cette facilité fait oublier qu’on vient de remettre à un programme les clés d’un outil.
MCP ou scénario classique : un critère simple
Si la tâche est fixe (« chaque matin, copier les nouvelles commandes dans le tableur »), un scénario N8N ou une intégration directe est plus prévisible, moins cher à surveiller et plus facile à expliquer. Notre article sur l’agent IA ou l’automatisation classique détaille cette frontière.
MCP trouve sa place quand l’agent doit choisir entre plusieurs outils selon la demande, par exemple un assistant interne qui répond tantôt depuis la base documentaire, tantôt depuis l’agenda. C’est aussi un argument si vous souhaitez ne pas vous enfermer chez un seul fournisseur d’assistant. Si vous n’êtes dans aucun de ces cas, n’ajoutez pas une couche de plus par effet de mode.
Ce que dit la documentation de sécurité
Les bonnes pratiques de sécurité de MCP, publiées par le projet lui-même (version datée du 28 juillet 2026), recensent plusieurs attaques. Trois parlent directement à une PME.
Les droits trop larges. Le document donne en exemple des jetons portant des autorisations globales (files:*, db:*, admin:*) accordées d’emblée. Si le jeton fuit, il ouvre tout. La recommandation : un modèle progressif, avec un droit minimal au départ (lecture et découverte) et des élargissements demandés seulement quand une action sensible est tentée.
Les serveurs locaux douteux. Un serveur installé sur un poste s’exécute avec les droits de l’utilisateur. Le document décrit une commande de démarrage piégée qui enverrait la clé SSH de la machine à un tiers, et demande aux outils d’afficher la commande exacte et de réclamer un accord explicite avant de la lancer. Traduit pour nous : on n’installe pas un connecteur trouvé au hasard sur le poste du comptable.
Le « jeton passe-plat ». Le document interdit à un serveur MCP d’accepter des jetons qui n’ont pas été émis pour lui et de les retransmettre à un autre service. Raison donnée : on perd la trace de qui a fait quoi, et les contrôles en aval sont contournés. Concrètement, vous demandez à votre prestataire où va chaque jeton.
Pour la sécurité des contenus que l’agent lit, ce sont d’autres risques, que nous avons traités dans notre article sur l’injection de prompt dans les emails et documents.
Les cinq questions avant de brancher
Cette liste est notre méthode de travail, pas un texte officiel. Elle s’appuie sur les recommandations ci-dessus.
- Qui héberge le serveur ? Chez l’éditeur de l’outil, chez un prestataire, sur un poste de l’entreprise ? Chaque réponse a un responsable et un niveau de confiance différents.
- Quels droits exacts ? Demandez la liste, outil par outil. Un connecteur de messagerie qui peut lire n’a pas besoin de pouvoir supprimer.
- Lecture seule d’abord. Commencez par un accès qui ne modifie rien. Ouvrez l’écriture quand vous avez vu l’agent travailler quelques semaines.
- Quelles traces ? Il faut pouvoir répondre à « qu’a fait l’agent mardi dernier ? ». Sans journal, pas de contrôle possible.
- Comment coupe-t-on ? Un interrupteur, une personne responsable, un jeton qu’on révoque en deux minutes. Si la réponse est « je ne sais pas », ne branchez pas.
À ces cinq questions s’ajoute celle des données personnelles. La CNIL et le CIANum ont publié le 20 juillet 2026 une note exploratoire sur l’IA agentique, qui décrit un risque de perte de maîtrise des données quand les agents circulent entre plusieurs services. La page ne parle pas de MCP et nous n’avons pas lu la note complète : nous la citons pour le cadre général. Pour la partie conformité, notre check-list RGPD pour connecter un agent à vos données clients reste le point d’entrée.
Par où commencer chez vous
Choisissez un seul usage, par exemple un assistant qui répond aux questions des adhérents à partir de vos documents, comme dans notre fiche assistant pour une association, qui est un exemple de mission et non un client livré. Branchez un connecteur en lecture seule, nommez un responsable, gardez les traces pendant un mois, puis décidez de la suite.
Si vous hésitez sur la pertinence même d’un tel branchement, une demi-journée d’audit permet de lister vos outils, les données qu’ils contiennent et ce qu’un agent pourrait y faire sans risque inutile.
Sources et références
- Model Context Protocol — What is the Model Context Protocol (MCP)? (documentation officielle, consultée en octobre 2026) (2026)
- Model Context Protocol — Security Best Practices (documentation officielle, version 2026-07-28) (2026)
- Anthropic — Donating the Model Context Protocol and establishing the Agentic AI Foundation (9 décembre 2025) (2025)
- CNIL — IA agentique et données personnelles : note exploratoire CNIL / CIANum (20 juillet 2026) (2026)
Questions fréquentes
Qu'est-ce que MCP, en une phrase ?
C'est un standard ouvert qui permet à une application d'IA comme Claude ou ChatGPT de se connecter à des données, des outils et des procédures de l'entreprise de la même façon, sans développement sur mesure pour chaque outil. La documentation officielle le compare à un port USB-C pour l'IA.
Ai-je besoin de MCP pour automatiser mon entreprise ?
Non. Un scénario N8N classique ou une simple intégration par API suffit pour beaucoup de tâches. MCP devient utile quand un agent doit choisir lui-même parmi plusieurs outils, ou quand vous voulez changer d'assistant sans refaire toutes les connexions.
Quel est le principal risque d'un connecteur MCP ?
L'accès trop large. La documentation de sécurité de MCP déconseille les autorisations globales de type « tout lire, tout modifier » et recommande de partir d'un droit minimal, puis de le relever au besoin. Un connecteur qui ouvre toute la messagerie multiplie les dégâts si un jeton fuit.
Puis-je installer n'importe quel serveur MCP trouvé en ligne ?
Non. Un serveur local est un programme qui s'exécute sur le poste avec les droits de l'utilisateur, et la documentation de sécurité cite le cas d'une commande de démarrage malveillante qui vole des fichiers. Comme pour un logiciel ordinaire, on vérifie l'éditeur et on évite l'installation en un clic sur un poste qui contient des données sensibles.
MCP change-t-il mes obligations RGPD ?
Non, il ne les remplace ni ne les supprime. Si l'agent accède à des données personnelles de clients, les règles habituelles s'appliquent. La CNIL souligne d'ailleurs que les agents font circuler des données entre de nombreux services, ce qui rend les flux plus difficiles à suivre.